
-
- 17 ابان 1405
- شبکه
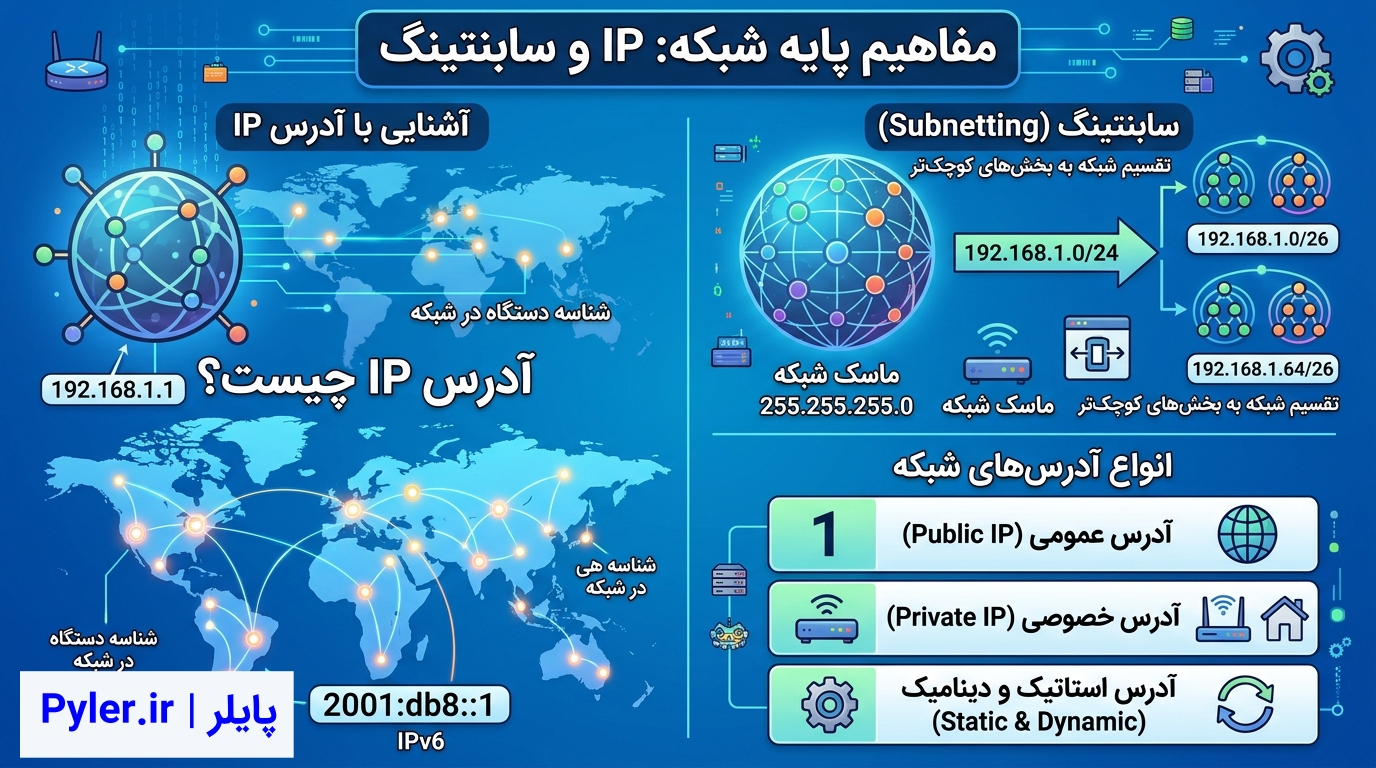
شبکههای کامپیوتری یکی از مهمترین بخشهای دنیای فناوری اطلاعات هستند. امروزه تقریباً تمام فعالیتهای دیجیتال ما، از اتصال به اینترنت و استفاده از تلفن همراه گرفته تا ارتباط سرورها، تجهیزات شبکه، دوربینهای مداربسته و سیستمهای سازمانی، به نوعی به شبکههای کامپیوتری وابسته است.
برای یادگیری شبکه و ورود به دنیای تخصصیتر آن، لازم است ابتدا با مفاهیم پایهای مانند آدرس IP، Subnet Mask، Gateway، DNS، DHCP و انواع آدرسهای شبکه آشنا شوید.
یکی از موضوعات مهم در این مسیر، شناخت محدودههای مختلف IP و کاربرد آدرسهایی مانند Private IP، Public IP، Loopback، APIPA و Multicast است. همچنین یادگیری Subnetting یا تقسیمبندی شبکه به شما کمک میکند شبکههای بزرگ را به چند شبکه کوچکتر و مدیریتپذیر تقسیم کنید.
در این مقاله قصد داریم مفاهیم پایه شبکه را از ابتدا و به زبان ساده بررسی کنیم و با استفاده از مثالهای واقعی، نحوه عملکرد هرکدام را توضیح دهیم.
1. شبکه کامپیوتری چیست؟
شبکه کامپیوتری (Computer Network) به مجموعهای از دو یا چند دستگاه گفته میشود که از طریق یک بستر ارتباطی به یکدیگر متصل شدهاند و میتوانند اطلاعات و منابع خود را به اشتراک بگذارند.
این دستگاهها میتوانند شامل موارد زیر باشند:
-
کامپیوترهای شخصی و لپتاپها
-
سرورها
-
تلفنهای همراه
-
پرینترهای تحت شبکه
-
دوربینهای مداربسته
-
روترها و سوئیچها
-
تجهیزات ذخیرهسازی تحت شبکه (NAS)
برای مثال، زمانی که چند کامپیوتر در یک شرکت به یک سوئیچ متصل میشوند و میتوانند به فایلهای موجود روی یک سرور دسترسی داشته باشند، در واقع یک شبکه کامپیوتری ایجاد شده است.
انواع شبکه از نظر محدوده جغرافیایی
شبکهها را میتوان بر اساس محدوده پوشش به چند دسته تقسیم کرد:
LAN (Local Area Network)
شبکه محلی که معمولاً در یک خانه، دفتر کار، شرکت یا ساختمان استفاده میشود.
WLAN (Wireless Local Area Network)
شبکه محلی بیسیم که معمولاً با استفاده از فناوری Wi-Fi ایجاد میشود.
MAN (Metropolitan Area Network)
شبکهای با محدوده پوشش شهری که میتواند چندین شبکه محلی را به یکدیگر متصل کند.
WAN (Wide Area Network)
شبکه گستردهای که مناطق جغرافیایی دور از یکدیگر را به هم متصل میکند. اینترنت بزرگترین نمونه شناختهشده از یک WAN است.
2. آدرس IP چیست و چه کاربردی دارد؟
IP مخفف Internet Protocol است. آدرس IP یک شناسه منطقی است که برای شناسایی رابط شبکه و برقراری ارتباط میان دستگاهها در شبکههای مبتنی بر IP استفاده میشود.
برای اینکه یک کامپیوتر بتواند اطلاعات را برای دستگاه دیگری ارسال کند، باید مقصد موردنظر را با یک آدرس IP مشخص کند.
به عنوان مثال:
192.168.1.10
این آدرس میتواند متعلق به یک کامپیوتر در شبکه داخلی یک شرکت باشد.
به زبان ساده، آدرس IP مانند آدرس یک ساختمان است. همانطور که برای ارسال نامه باید نشانی مقصد را بدانیم، برای ارسال اطلاعات در شبکه نیز به آدرس IP مقصد نیاز داریم.
انواع نسخههای IP
در حال حاضر دو نسخه اصلی از پروتکل IP وجود دارد:
IPv4
نسخه چهارم پروتکل اینترنت است که از آدرسهای 32 بیتی استفاده میکند.
یک آدرس IPv4 از چهار بخش تشکیل شده است که با نقطه از یکدیگر جدا میشوند.
مثال:
192.168.1.100
هر بخش از این آدرس یک عدد بین 0 تا 255 است.
در مجموع، IPv4 حدود 4.3 میلیارد آدرس ممکن دارد.
IPv6
نسخه ششم پروتکل اینترنت است که برای رفع محدودیت تعداد آدرسهای IPv4 توسعه داده شده است.
IPv6 از آدرسهای 128 بیتی استفاده میکند و فضای آدرسدهی بسیار گستردهتری دارد.
مثال:
2001:db8:1234:5678::1
آدرسهای IPv6 معمولاً با اعداد هگزادسیمال نوشته میشوند و بخشهای مختلف آنها با علامت دونقطه از یکدیگر جدا میشوند.
3. تفاوت IP استاتیک و داینامیک چیست؟
آدرسهای IP از نظر نحوه اختصاص به دستگاهها به دو گروه اصلی تقسیم میشوند.
IP استاتیک (Static IP)
در این روش، آدرس IP به صورت دستی توسط مدیر شبکه یا کاربر تنظیم میشود و تا زمانی که تنظیمات تغییر نکند، ثابت باقی میماند.
برای مثال، ممکن است یک سرور فایل در شبکه همیشه از آدرس زیر استفاده کند:
192.168.1.10
مزایای IP استاتیک:
-
مناسب برای سرورها و تجهیزات زیرساختی
-
دسترسی آسانتر به دستگاهها
-
مناسب برای تنظیم قوانین فایروال
-
مناسب برای سرویسهایی که باید آدرس ثابتی داشته باشند
IP داینامیک (Dynamic IP)
در این روش، آدرس IP به صورت خودکار و معمولاً توسط سرویس DHCP به دستگاه اختصاص داده میشود.
برای مثال، زمانی که لپتاپ خود را به شبکه Wi-Fi متصل میکنید، روتر میتواند به صورت خودکار یک آدرس مانند 192.168.1.105 به آن اختصاص دهد.
مزایای IP داینامیک:
-
مدیریت آسانتر آدرسدهی
-
کاهش احتمال تداخل IP
-
مناسب برای شبکههای دارای کاربران زیاد
-
عدم نیاز به تنظیم دستی IP روی تمام دستگاهها
نکته مهم: داینامیک بودن IP لزوماً به معنای تغییر آن در هر بار اتصال نیست. سرور DHCP میتواند یک آدرس را برای مدت مشخصی به دستگاه اجاره دهد.
4. تفاوت IP عمومی و خصوصی چیست؟
یکی از مهمترین مفاهیم شبکه، تفاوت میان Public IP و Private IP است.
آدرس IP خصوصی (Private IP)
آدرسهای خصوصی برای استفاده در شبکههای داخلی طراحی شدهاند و به صورت مستقیم در اینترنت عمومی مسیریابی نمیشوند.
این آدرسها معمولاً در شبکههای خانگی، سازمانی و شرکتها استفاده میشوند.
سه محدوده اصلی آدرسهای خصوصی IPv4 عبارتاند از:
| محدوده IP | Subnet | تعداد کل آدرسها |
|---|---|---|
| 10.0.0.0 تا 10.255.255.255 | /8 | 16,777,216 |
| 172.16.0.0 تا 172.31.255.255 | /12 | 1,048,576 |
| 192.168.0.0 تا 192.168.255.255 | /16 | 65,536 |
این محدودهها بر اساس استاندارد RFC 1918 برای شبکههای خصوصی رزرو شدهاند.
مثلاً آدرسهای زیر همگی Private IP هستند:
-
10.10.10.5
-
172.16.1.10
-
192.168.1.100
نکته: خصوصی بودن یک آدرس به این معنا نیست که نمیتوان از طریق اینترنت به دستگاه موردنظر دسترسی داشت. با استفاده از NAT، Port Forwarding، VPN یا روشهای دیگر میتوان ارتباطات لازم را برقرار کرد.
آدرس IP عمومی (Public IP)
آدرس عمومی، آدرسی است که در اینترنت قابل مسیریابی است و توسط ارائهدهندگان اینترنت یا سازمانهای دارای فضای آدرس عمومی به تجهیزات اختصاص داده میشود.
برای مثال، یک سرور مجازی که در دیتاسنتر قرار دارد ممکن است دارای یک آدرس Public IP باشد.
کاربردهای IP عمومی:
-
میزبانی وبسایت
-
دسترسی از راه دور به سرورها
-
راهاندازی VPN
-
میزبانی سرویسهای اینترنتی
-
ارتباط میان شبکههای مختلف
نکته: داشتن IP عمومی به تنهایی به معنای باز بودن تمام پورتها یا قابل دسترس بودن تمام سرویسهای دستگاه نیست. فایروال و تنظیمات مسیریابی نیز اهمیت دارند.
5. آشنایی با آدرسهای خاص و رزروشده IP
تمام آدرسهای IP برای استفاده معمول در شبکه طراحی نشدهاند. برخی محدودهها کاربردهای ویژهای دارند و توسط استانداردهای شبکه برای اهداف مشخص رزرو شدهاند.
شناخت این آدرسها برای عیبیابی شبکه و مدیریت تجهیزات بسیار مهم است.
5.1. آدرس Loopback چیست؟
Loopback یکی از مهمترین آدرسهای خاص در شبکه است.
محدوده Loopback در IPv4 برابر است با:
127.0.0.0/8
معروفترین آدرس این محدوده:
127.0.0.1
این آدرس به دستگاه محلی خودمان اشاره میکند.
به عبارت دیگر، زمانی که یک کامپیوتر به آدرس 127.0.0.1 درخواست ارسال میکند، اطلاعات از طریق کارت شبکه فیزیکی به دستگاه دیگری ارسال نمیشوند، بلکه در همان سیستم به مسیر شبکه داخلی برمیگردند.
کاربردهای Loopback:
-
تست عملکرد پشته TCP/IP
-
تست سرویسهای محلی
-
آزمایش وبسرورها
-
تست نرمافزارهای شبکه
-
برقراری ارتباط میان برنامههای در حال اجرا روی یک سیستم
برای مثال، اگر روی کامپیوتر خود یک وبسرور اجرا کرده باشید، ممکن است بتوانید از طریق آدرس زیر به آن دسترسی داشته باشید:
http://127.0.0.1:8080
همچنین در سیستمعامل ویندوز میتوانید دستور زیر را اجرا کنید:
ping 127.0.0.1
اگر پاسخ دریافت کنید، نشان میدهد بخشهایی از پشته شبکه محلی در حال پاسخگویی هستند.
نکته مهم: موفقیت Ping به Loopback به معنای سالم بودن کارت شبکه، کابل، سوئیچ یا ارتباط اینترنت نیست.
5.2. آدرس APIPA چیست؟
APIPA مخفف Automatic Private IP Addressing است.
این قابلیت به سیستمعامل اجازه میدهد زمانی که نتواند از طریق DHCP یک آدرس IP دریافت کند، به صورت خودکار یک آدرس محلی برای خود انتخاب کند.
محدوده APIPA:
169.254.0.0/16
مثال:
169.254.25.100
این آدرسها برای ارتباط در همان شبکه محلی یا Link استفاده میشوند و از طریق روترها به شبکههای دیگر مسیریابی نمیشوند.
چه زمانی APIPA اتفاق میافتد؟
فرض کنید کامپیوتر شما برای دریافت IP به روتر یا سرور DHCP متصل میشود، اما به هر دلیلی پاسخ مناسبی دریافت نمیکند.
در این شرایط ویندوز ممکن است یک آدرس از محدوده 169.254.x.x برای کارت شبکه انتخاب کند.
دلایل احتمالی ایجاد APIPA:
-
خاموش بودن DHCP Server
-
قطع بودن ارتباط با روتر
-
مشکل کابل شبکه
-
اختلال در سوئیچ یا پورت شبکه
-
تنظیمات اشتباه VLAN
-
وجود مشکل در سرویس DHCP
برای مشاهده وضعیت IP در ویندوز میتوانید از دستور زیر استفاده کنید:
ipconfig /all
اگر آدرس IPv4 سیستم شما با 169.254 شروع شده باشد، یکی از مواردی که باید بررسی کنید دریافت IP از DHCP است.
نکته: APIPA با IP خصوصی معمولی تفاوت دارد. برای مثال، آدرس 192.168.1.100 میتواند از طریق روتر در شبکههای دیگر مسیریابی شود، اما آدرس 169.254.25.100 برای ارتباط Link-Local طراحی شده است.
5.3. آدرس 0.0.0.0 چیست؟
آدرس 0.0.0.0 بسته به موقعیت استفاده، معانی مختلفی دارد.
مهمترین کاربردهای آن عبارتاند از:
-
نشان دادن آدرس نامشخص یا تنظیمنشده در برخی شرایط
-
استفاده به عنوان Source IP در مرحله دریافت آدرس از DHCP
-
نمایش تمام Interfaceها در تنظیمات سرویسها و سرورها
-
استفاده در جدول مسیریابی برای تعریف مسیر پیشفرض
برای مثال، زمانی که یک وبسرور روی آدرس زیر تنظیم شود:
0.0.0.0:8080
معمولاً به این معناست که سرویس روی تمام رابطهای IPv4 سیستم به پورت 8080 گوش میدهد.
این آدرس با 127.0.0.1 متفاوت است؛ زیرا 127.0.0.1 فقط به رابط Loopback اشاره میکند.
5.4. آدرس Broadcast چیست؟
Broadcast به معنای ارسال اطلاعات برای تمام دستگاههای یک محدوده شبکه است.
در IPv4 دو مفهوم مهم Broadcast وجود دارد:
Limited Broadcast
آدرس:
255.255.255.255
این آدرس برای ارسال پیام به تمام دستگاههای موجود در شبکه محلی استفاده میشود و توسط روترها به شبکههای دیگر Forward نمیشود.
Directed Broadcast
این آدرس به آخرین آدرس یک Subnet اشاره میکند.
برای مثال، در شبکه زیر:
192.168.1.0/24
آدرس Broadcast برابر است با:
192.168.1.255
پیام ارسالشده به این آدرس میتواند به تمام دستگاههای آن Subnet برسد، مشروط بر اینکه تجهیزات شبکه و سیاستهای امنیتی اجازه دهند.
5.5. آدرس Multicast چیست؟
Multicast روشی برای ارسال یک بسته اطلاعاتی به گروه مشخصی از دستگاههاست.
برخلاف Broadcast که پیام را برای تمام دستگاههای یک محدوده ارسال میکند، Multicast فقط دستگاههایی را هدف قرار میدهد که عضو گروه موردنظر هستند.
محدوده Multicast در IPv4:
224.0.0.0/4
یعنی:
224.0.0.0 تا 239.255.255.255
کاربردهای Multicast:
-
پخش زنده ویدئو
-
IPTV
-
برخی پروتکلهای مسیریابی
-
سرویسهای همگامسازی و ارتباط گروهی
5.6. آدرسهای رزروشده برای مستندسازی و تست
برخی آدرسها برای استفاده در مستندات، مثالهای آموزشی و آزمایشها رزرو شدهاند.
این آدرسها نباید به عنوان آدرس عمومی واقعی در اینترنت استفاده شوند.
| محدوده | کاربرد |
|---|---|
| 192.0.2.0/24 | TEST-NET-1 |
| 198.51.100.0/24 | TEST-NET-2 |
| 203.0.113.0/24 | TEST-NET-3 |
| 198.18.0.0/15 | تست و Benchmark تجهیزات شبکه |
برای مثال، زمانی که در یک آموزش شبکه آدرس 203.0.113.10 را مشاهده میکنید، ممکن است این آدرس صرفاً برای نمایش یک مثال استفاده شده باشد.
6. Subnet Mask چیست؟
Subnet Mask یا ماسک زیرشبکه یکی از مهمترین مفاهیم در آدرسدهی IPv4 است.
Subnet Mask مشخص میکند کدام بخش از آدرس IP مربوط به Network ID و کدام بخش مربوط به Host ID است.
به زبان ساده، این ماسک مشخص میکند یک دستگاه برای تشخیص اینکه مقصد در شبکه محلی قرار دارد یا باید بسته را به Gateway ارسال کند، از چه محدودهای استفاده کند.
برای مثال:
IP Address:
192.168.1.10
Subnet Mask:
255.255.255.0
در این مثال، سه بخش اول آدرس برای شناسایی شبکه و بخش آخر برای شناسایی دستگاه در نظر گرفته میشود.
بنابراین آدرس شبکه برابر است با:
192.168.1.0
و آدرس Broadcast برابر است با:
192.168.1.255
انواع Subnet Mask پرکاربرد
| CIDR | Subnet Mask | تعداد کل آدرسها | تعداد معمول IP قابل استفاده در IPv4 |
|---|---|---|---|
| /8 | 255.0.0.0 | 16,777,216 | 16,777,214 |
| /16 | 255.255.0.0 | 65,536 | 65,534 |
| /24 | 255.255.255.0 | 256 | 254 |
| /25 | 255.255.255.128 | 128 | 126 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /28 | 255.255.255.240 | 16 | 14 |
| /29 | 255.255.255.248 | 8 | 6 |
| /30 | 255.255.255.252 | 4 | 2 |
| /31 | 255.255.255.254 | 2 | 2 در لینکهای نقطهبهنقطه |
توجه داشته باشید که تعداد IP قابل استفاده در جدول، بر اساس مدل متداول شبکههای IPv4 محاسبه شده است. در شبکههای /31 از دو آدرس برای ارتباط Point-to-Point استفاده میشود و استثنائات دیگری نیز برای برخی کاربردهای خاص وجود دارد.
7. Subnetting چیست و چه کاربردی دارد؟
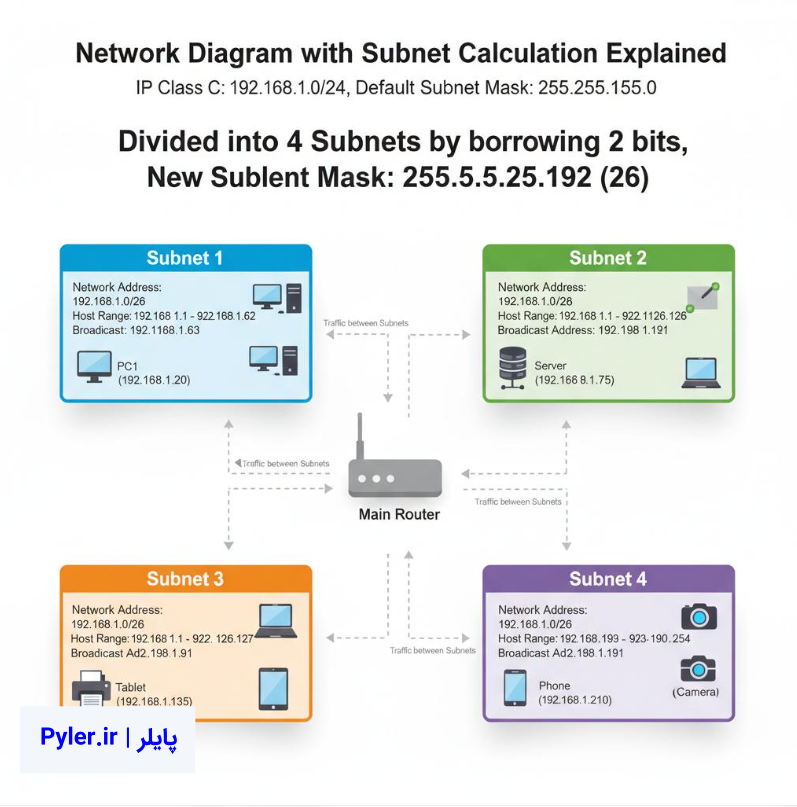
Subnetting یا تقسیمبندی شبکه، فرآیندی است که طی آن یک شبکه بزرگ به چند شبکه کوچکتر تقسیم میشود.
فرض کنید یک شرکت دارای 200 کامپیوتر است و تمام دستگاهها در یک شبکه با آدرس زیر قرار گرفتهاند:
192.168.1.0/24
در این شرایط تمام دستگاهها در یک محدوده Broadcast قرار دارند.
با استفاده از Subnetting میتوان شبکه را به چند بخش مجزا تقسیم کرد.
برای مثال:
-
شبکه واحد اداری: 192.168.1.0/26
-
شبکه واحد مالی: 192.168.1.64/26
-
شبکه واحد فنی: 192.168.1.128/26
-
شبکه دوربینها: 192.168.1.192/26
هرکدام از این شبکهها دارای 62 آدرس معمول قابل استفاده هستند.
مزایای Subnetting
-
کاهش محدوده Broadcast
-
افزایش مدیریتپذیری شبکه
-
جداسازی بخشهای مختلف سازمان
-
استفاده بهینه از فضای آدرسدهی
-
امکان اعمال سیاستهای امنیتی جداگانه
-
سادهتر شدن عیبیابی و مدیریت شبکه
نکته مهم: تقسیم شبکه به Subnet به تنهایی ارتباط بین بخشها را مسدود نمیکند. برای ارتباط میان Subnetها به Routing نیاز است و برای محدود کردن دسترسی میتوان از ACL و Firewall استفاده کرد.
8. آموزش محاسبه Subnetting با مثال
برای درک بهتر Subnetting بهتر است یک مثال واقعی را بررسی کنیم.
فرض کنید آدرس زیر را داریم:
192.168.10.0/24
میخواهیم این شبکه را به چهار Subnet مساوی تقسیم کنیم.
مرحله اول: محاسبه تعداد بیتهای موردنیاز
برای ساخت چهار شبکه به دو بیت نیاز داریم.
زیرا:
2² = 4
بنابراین Prefix شبکه از /24 به /26 تغییر میکند.
مرحله دوم: محاسبه Subnet Mask جدید
Subnet Mask مربوط به /26 برابر است با:
255.255.255.192
مرحله سوم: محاسبه تعداد آدرسهای هر Subnet
تعداد بیتهای Host برابر با 6 است.
بنابراین:
2⁶ = 64
هر Subnet دارای 64 آدرس است که در حالت معمول 62 آدرس برای دستگاهها قابل استفاده خواهد بود.
مرحله چهارم: محاسبه محدوده Subnetها
جدول نهایی:
| شماره | Network Address | اولین IP قابل استفاده | آخرین IP قابل استفاده | Broadcast |
|---|---|---|---|---|
| 1 | 192.168.10.0 | 192.168.10.1 | 192.168.10.62 | 192.168.10.63 |
| 2 | 192.168.10.64 | 192.168.10.65 | 192.168.10.126 | 192.168.10.127 |
| 3 | 192.168.10.128 | 192.168.10.129 | 192.168.10.190 | 192.168.10.191 |
| 4 | 192.168.10.192 | 192.168.10.193 | 192.168.10.254 | 192.168.10.255 |
به این ترتیب توانستیم یک شبکه /24 را به چهار شبکه /26 تقسیم کنیم.
9. مفهوم CIDR چیست؟
CIDR مخفف Classless Inter-Domain Routing است.
این روش برای مدیریت انعطافپذیرتر آدرسهای IP و مسیریابی شبکهها استفاده میشود.
در CIDR به جای استفاده از کلاسهای سنتی A، B و C، از یک عدد بعد از علامت / استفاده میشود.
برای مثال:
192.168.1.0/24
عدد 24 نشان میدهد که 24 بیت ابتدایی آدرس برای بخش Network در نظر گرفته شده است.
مثالهای دیگر:
-
/8
-
/16
-
/24
-
/25
-
/26
-
/27
-
/30
هرچه عدد Prefix بزرگتر باشد، تعداد بیتهای Host کمتر و اندازه Subnet کوچکتر خواهد بود.
تفاوت CIDR با کلاسهای قدیمی IP
در روش قدیمی آدرسهای IPv4 به کلاسهای مختلف تقسیم میشدند:
| کلاس | محدوده اولین اکتت | Subnet پیشفرض |
|---|---|---|
| Class A | 1 تا 126 | /8 |
| Class B | 128 تا 191 | /16 |
| Class C | 192 تا 223 | /24 |
| Class D | 224 تا 239 | Multicast |
| Class E | 240 تا 255 | رزروشده |
امروزه در شبکههای مدرن از CIDR استفاده میشود و کلاسبندی A، B و C بیشتر جنبه تاریخی و آموزشی دارد.
10. VLSM چیست؟
VLSM مخفف Variable Length Subnet Mask است.
این فناوری اجازه میدهد یک شبکه را با Subnet Maskهای متفاوت به چند بخش تقسیم کنیم.
برای مثال، فرض کنید یک سازمان دارای سه بخش است:
-
بخش اول: 100 دستگاه
-
بخش دوم: 50 دستگاه
-
بخش سوم: 10 دستگاه
اگر از تقسیمبندی مساوی استفاده کنیم، ممکن است تعداد زیادی IP بدون استفاده باقی بماند.
اما با استفاده از VLSM میتوان برای هر بخش متناسب با تعداد دستگاهها، یک Subnet مناسب در نظر گرفت.
مثال:
-
100 دستگاه: /25
-
50 دستگاه: /26
-
10 دستگاه: /28
این روش باعث استفاده بهینهتر از آدرسهای IP میشود.
11. Default Gateway چیست؟
Default Gateway دروازه ارتباطی یک شبکه محلی با شبکههای دیگر است.
زمانی که یک کامپیوتر قصد ارسال اطلاعات به مقصدی خارج از Subnet خودش را داشته باشد، بسته را به Gateway ارسال میکند.
در شبکههای معمولی، Default Gateway اغلب آدرس IP رابط LAN روتر است.
برای مثال:
IP کامپیوتر:
192.168.1.100
Subnet Mask:
255.255.255.0
Default Gateway:
192.168.1.1
در این شرایط، اگر کامپیوتر بخواهد به سرور 8.8.8.8 متصل شود، بسته را به Gateway ارسال میکند تا روتر مسیر مناسب را پیدا کند.
نکته: Gateway لزوماً همیشه یک روتر فیزیکی مستقل نیست؛ میتواند یک رابط منطقی یا آدرس مجازی روی تجهیزات شبکه باشد.
12. DNS چیست؟
DNS مخفف Domain Name System است.
DNS وظیفه تبدیل نام دامنه به آدرس IP را بر عهده دارد.
برای مثال، زمانی که آدرس زیر را در مرورگر وارد میکنید:
www.google.com
کامپیوتر باید آدرس IP مربوط به این دامنه را پیدا کند تا بتواند با سرور مقصد ارتباط برقرار کند.
این فرآیند از طریق DNS انجام میشود.
برخی از DNS Serverهای عمومی شناختهشده:
| ارائهدهنده | آدرس IPv4 |
|---|---|
| Google DNS | 8.8.8.8 |
| Google DNS | 8.8.4.4 |
| Cloudflare DNS | 1.1.1.1 |
| Cloudflare DNS | 1.0.0.1 |
| Quad9 DNS | 9.9.9.9 |
DNS فقط برای تبدیل نام دامنه به IPv4 نیست و میتواند رکوردهای مربوط به IPv6 و انواع دیگر اطلاعات دامنه را نیز مدیریت کند.
13. DHCP چیست؟
DHCP مخفف Dynamic Host Configuration Protocol است.
این پروتکل به دستگاهها اجازه میدهد تنظیمات شبکه را به صورت خودکار دریافت کنند.
اطلاعاتی که معمولاً توسط DHCP ارائه میشوند عبارتاند از:
-
IP Address
-
Subnet Mask
-
Default Gateway
-
DNS Server
-
مدت اعتبار آدرس IP یا Lease Time
DHCP چگونه کار میکند؟
فرآیند اصلی دریافت IP از DHCP معمولاً با چهار مرحله شناخته میشود که به DORA معروف هستند.
1. Discover
دستگاه برای پیدا کردن DHCP Server پیام ارسال میکند.
2. Offer
سرور DHCP یک آدرس IP پیشنهادی به دستگاه ارائه میدهد.
3. Request
دستگاه درخواست استفاده از آدرس پیشنهادی را ارسال میکند.
4. Acknowledge
سرور DHCP اختصاص آدرس را تأیید میکند.
این فرآیند معمولاً به صورت خودکار انجام میشود و کاربر نیازی به انجام تنظیمات دستی ندارد.
14. NAT چیست و چه کاربردی دارد؟
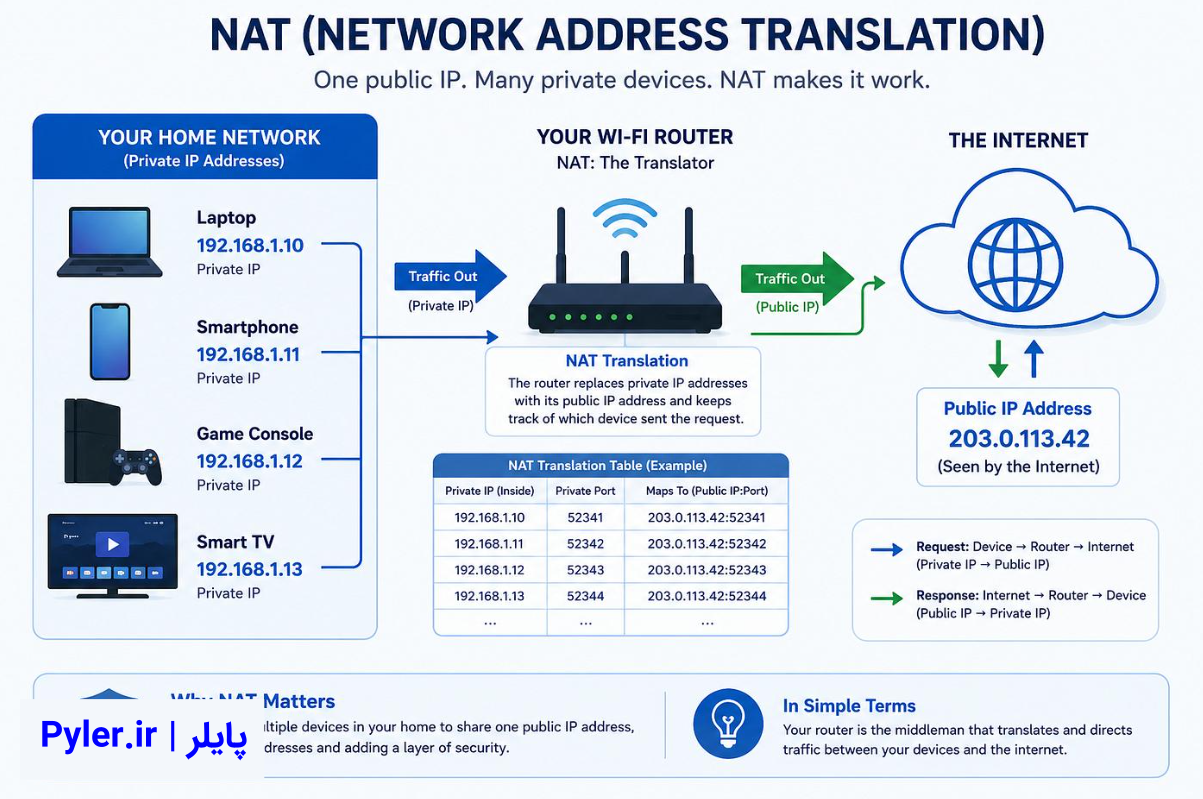
NAT مخفف Network Address Translation است.
این فناوری امکان تبدیل آدرسهای IP را هنگام عبور بستهها از یک شبکه به شبکه دیگر فراهم میکند.
یکی از مهمترین کاربردهای NAT، امکان استفاده چندین دستگاه از یک آدرس IP عمومی است.
برای مثال، در یک شبکه خانگی ممکن است دستگاههای زیر وجود داشته باشند:
-
کامپیوتر: 192.168.1.10
-
لپتاپ: 192.168.1.11
-
موبایل: 192.168.1.12
تمام این دستگاهها میتوانند از طریق روتر و با استفاده از یک IP عمومی به اینترنت متصل شوند.
انواع NAT
Static NAT
یک آدرس خصوصی به یک آدرس عمومی مشخص نگاشت میشود.
Dynamic NAT
آدرسهای خصوصی از یک مجموعه آدرس عمومی به صورت پویا نگاشت میشوند.
PAT یا NAT Overload
چندین دستگاه میتوانند با استفاده از یک آدرس IP عمومی و شماره پورتهای متفاوت به اینترنت متصل شوند.
این روش در روترهای خانگی و بسیاری از شبکههای سازمانی کاربرد زیادی دارد.
تفاوت NAT و CGNAT
CGNAT مخفف Carrier-Grade NAT است.
در این روش، شرکت ارائهدهنده اینترنت امکان اشتراک یک یا چند IP عمومی را میان تعداد زیادی مشترک فراهم میکند.
یکی از محدودههای شناختهشده برای این کاربرد:
100.64.0.0/10
این محدوده شامل آدرسهای 100.64.0.0 تا 100.127.255.255 است و به عنوان Shared Address Space شناخته میشود.
اگر ISP از CGNAT استفاده کند، ممکن است کاربر نتواند بدون دریافت IP عمومی اختصاصی، مستقیماً از اینترنت به سرویسهای داخل شبکه خود دسترسی پیدا کند.
15. تفاوت MAC Address و IP Address چیست؟
MAC Address و IP Address هر دو برای ارتباطات شبکه استفاده میشوند، اما وظایف متفاوتی دارند.
MAC Address
یک شناسه لایه دوم برای رابط شبکه است که معمولاً توسط سازنده تعیین میشود.
مثال:
00:1A:2B:3C:4D:5E
IP Address
یک آدرس منطقی در لایه شبکه است که برای شناسایی آدرس مبدأ و مقصد در ارتباطات IP استفاده میشود.
مثال:
192.168.1.100
تفاوتهای اصلی:
| ویژگی | MAC Address | IP Address |
|---|---|---|
| نوع آدرس | سختافزاری یا رابطی | منطقی |
| لایه OSI | لایه دوم | لایه سوم |
| کاربرد | ارتباط در شبکه محلی | ارتباط و مسیریابی IP |
| نحوه تخصیص | معمولاً توسط سازنده | دستی یا DHCP |
| نمونه | 00:1A:2B:3C:4D:5E | 192.168.1.100 |
نکته: MAC Address نیز میتواند تغییر داده شود یا به صورت مجازی و تصادفی تولید شود؛ بنابراین نباید آن را یک شناسه همیشه ثابت و غیرقابل تغییر در نظر گرفت.
16. ARP چیست؟
ARP مخفف Address Resolution Protocol است.
این پروتکل در شبکههای IPv4 برای پیدا کردن MAC Address مربوط به یک IP در شبکه محلی استفاده میشود.
برای مثال، فرض کنید کامپیوتر شما میخواهد با دستگاهی به آدرس زیر ارتباط برقرار کند:
192.168.1.20
اما MAC Address آن را نمیداند.
در این شرایط، کامپیوتر یک ARP Request ارسال میکند و از دستگاههای شبکه میپرسد چه کسی دارای IP موردنظر است.
دستگاه مقصد با ARP Reply پاسخ میدهد و MAC Address خود را اعلام میکند.
برای مشاهده جدول ARP در ویندوز میتوانید از دستور زیر استفاده کنید:
arp -a
این دستور اطلاعات مربوط به IP و MAC Address دستگاههایی را نمایش میدهد که در جدول ARP سیستم ثبت شدهاند.
17. VLAN چیست؟
VLAN مخفف Virtual Local Area Network است.
با استفاده از VLAN میتوان یک شبکه فیزیکی را به چند شبکه منطقی جداگانه تقسیم کرد.
برای مثال، فرض کنید در یک شرکت تمام کامپیوترها به یک سوئیچ مدیریتی متصل هستند.
میتوان VLANهای زیر را ایجاد کرد:
-
VLAN 10: واحد اداری
-
VLAN 20: واحد مالی
-
VLAN 30: واحد فنی
-
VLAN 40: دوربینهای مداربسته
-
VLAN 50: شبکه مهمان
در این شرایط دستگاههای هر VLAN در یک Broadcast Domain مستقل قرار میگیرند.
برای ارتباط میان VLANها به Inter-VLAN Routing نیاز است.
VLAN یکی از مفاهیم بسیار مهم در شبکههای سازمانی است و نقش مهمی در مدیریت، امنیت و جداسازی ترافیک شبکه دارد.
18. آشنایی با پروتکلهای TCP و UDP
TCP و UDP دو پروتکل مهم در لایه انتقال شبکه هستند.
TCP چیست؟
TCP مخفف Transmission Control Protocol است.
این پروتکل ارتباطی قابل اعتماد و مبتنی بر اتصال ارائه میدهد.
ویژگیهای TCP:
-
برقراری ارتباط پیش از تبادل داده
-
کنترل ترتیب بستهها
-
تشخیص گمشدن اطلاعات
-
ارسال مجدد دادههای ازدسترفته
-
کنترل جریان اطلاعات
کاربردهای TCP:
-
وبسایتها از طریق HTTP و HTTPS
-
انتقال فایل
-
ایمیل
-
ارتباطات SSH
UDP چیست؟
UDP مخفف User Datagram Protocol است.
این پروتکل بدون برقراری اتصال اولیه، Datagramها را ارسال میکند.
ویژگیهای UDP:
-
سربار کمتر
-
تأخیر کمتر در بسیاری از کاربردها
-
عدم تضمین تحویل بسته
-
عدم تضمین ترتیب دریافت بستهها
کاربردهای UDP:
-
DNS
-
سرویسهای صوتی و تصویری بلادرنگ
-
برخی بازیهای آنلاین
-
DHCP
-
انتقال ویدئوی زنده
البته برخی پروتکلهای جدید مانند QUIC نیز از UDP به عنوان بستر انتقال استفاده میکنند و قابلیتهایی مانند کنترل ازدسترفتن داده را در لایه بالاتر پیادهسازی میکنند.
19. Port چیست و چه کاربردی دارد؟
Port یا شماره پورت به شناسایی سرویسها و برنامههای در حال اجرا روی یک سیستم کمک میکند.
در پروتکلهای TCP و UDP شماره پورت 16 بیتی است و میتواند از 0 تا 65535 باشد.
برخی از پورتهای پرکاربرد شبکه:
| پورت | پروتکل | کاربرد |
|---|---|---|
| 20 و 21 | TCP | FTP |
| 22 | TCP | SSH |
| 23 | TCP | Telnet |
| 25 | TCP | SMTP |
| 53 | TCP/UDP | DNS |
| 67 و 68 | UDP | DHCP |
| 80 | TCP | HTTP |
| 110 | TCP | POP3 |
| 123 | UDP | NTP |
| 143 | TCP | IMAP |
| 161 | UDP | SNMP |
| 443 | TCP | HTTPS |
| 445 | TCP | SMB |
| 3389 | TCP/UDP | RDP |
توجه داشته باشید که یک سرویس میتواند از پورتهای دیگری نیز استفاده کند و شماره پورت به تنهایی تضمین نمیکند که سرویس مشخصی در آن پورت در حال اجرا باشد.
20. آشنایی با IPv6 و آدرسهای خاص آن
IPv6 نسخه جدید پروتکل اینترنت است و برای رفع محدودیت فضای آدرسدهی IPv4 طراحی شده است.
در IPv6 نیز مانند IPv4 انواع مختلفی از آدرسها وجود دارند.
Loopback در IPv6
آدرس Loopback در IPv6 برابر است با:
::1
این آدرس مشابه 127.0.0.1 در IPv4 است و به سیستم محلی اشاره میکند.
Unspecified Address
آدرس:
::
این آدرس نشاندهنده آدرس نامشخص است و در برخی فرآیندهای پیکربندی شبکه استفاده میشود.
Link-Local Address
محدوده اصلی Link-Local در IPv6:
FE80::/10
این آدرسها برای ارتباط میان دستگاههای موجود در یک لینک محلی استفاده میشوند و از طریق روترها Forward نمیشوند.
Unique Local Address
محدوده:
FC00::/7
این محدوده برای آدرسدهی خصوصی در IPv6 در نظر گرفته شده است. در استفاده معمول، آدرسهای محلی مستقل از سازمان از محدوده FD00::/8 انتخاب میشوند.
Global Unicast Address
این نوع آدرس برای ارتباطات IPv6 قابل مسیریابی در اینترنت استفاده میشود.
بخش عمده فضای Global Unicast در محدوده زیر قرار دارد:
2000::/3
Multicast در IPv6
محدوده Multicast در IPv6:
FF00::/8
IPv6 برخلاف IPv4 از Broadcast استفاده نمیکند و برای بسیاری از عملکردهای گروهی از Multicast و سازوکارهای دیگر استفاده میکند.
21. MTU چیست؟
MTU مخفف Maximum Transmission Unit است.
MTU حداکثر اندازه یک بسته یا فریم قابل انتقال روی یک لینک را مشخص میکند؛ البته تعریف دقیق آن به نوع لایه و فناوری موردنظر بستگی دارد.
برای مثال، در شبکههای Ethernet معمولی MTU رایج برای بسته IP برابر با 1500 بایت است.
اگر MTU در دو سمت ارتباط به درستی تنظیم نشده باشد، ممکن است مشکلاتی مانند موارد زیر ایجاد شود:
-
اختلال در باز شدن برخی وبسایتها
-
مشکل در ارتباط VPN
-
کاهش سرعت انتقال
-
Fragmentation در IPv4
-
مشکلات مربوط به Path MTU Discovery
به همین دلیل در شبکههای تونلی، VPN و ارتباطات GRE باید به سربار پروتکلهای Encapsulation توجه شود.
22. ابزارهای مهم برای عیبیابی شبکه
برای مدیریت و عیبیابی شبکه، ابزارهای مختلفی وجود دارند که آشنایی با آنها برای هر مدیر شبکه ضروری است.
دستور ipconfig
در ویندوز برای مشاهده تنظیمات IP استفاده میشود.
ipconfig
برای نمایش جزئیات کامل:
ipconfig /all
دستور ping
برای بررسی دسترسی IP و دریافت پاسخ از مقصد استفاده میشود.
ping 8.8.8.8
دستور tracert
برای مشاهده مسیر عبور بستهها تا مقصد در ویندوز استفاده میشود.
tracert google.com
در لینوکس معمولاً از دستور traceroute استفاده میشود.
دستور nslookup
برای بررسی عملکرد DNS کاربرد دارد.
nslookup google.com
دستور netstat
برای مشاهده ارتباطات شبکه و پورتهای در حال استفاده کاربرد دارد.
netstat -ano
دستور route print
برای مشاهده جدول مسیریابی در ویندوز استفاده میشود.
route print
دستور arp
برای مشاهده جدول نگاشت IP به MAC Address استفاده میشود.
arp -a
آشنایی با این دستورات به شما کمک میکند بسیاری از مشکلات شبکه را بدون نیاز به ابزارهای پیچیده شناسایی کنید.
23. تفاوت Hub، Switch و Router چیست؟
این سه دستگاه از تجهیزات اصلی شبکه هستند، اما وظایف متفاوتی دارند.
Hub
هاب اطلاعات دریافتی از یک پورت را به تمام پورتهای دیگر ارسال میکند و برای تصمیمگیری از آدرس MAC استفاده نمیکند.
Hub یک تجهیز قدیمی است و امروزه استفاده از آن در شبکههای مدرن تقریباً منسوخ شده است.
Switch
سوئیچ معمولاً در لایه دوم مدل OSI فعالیت میکند و با استفاده از MAC Address اطلاعات را به پورت مناسب ارسال میکند.
سوئیچهای مدیریتی میتوانند قابلیتهایی مانند VLAN، STP، Link Aggregation و QoS را نیز ارائه دهند.
Router
روتر برای اتصال شبکههای IP مختلف به یکدیگر استفاده میشود.
روتر با بررسی جدول مسیریابی تصمیم میگیرد بستهها از چه مسیری به مقصد برسند.
24. مدل OSI چیست؟
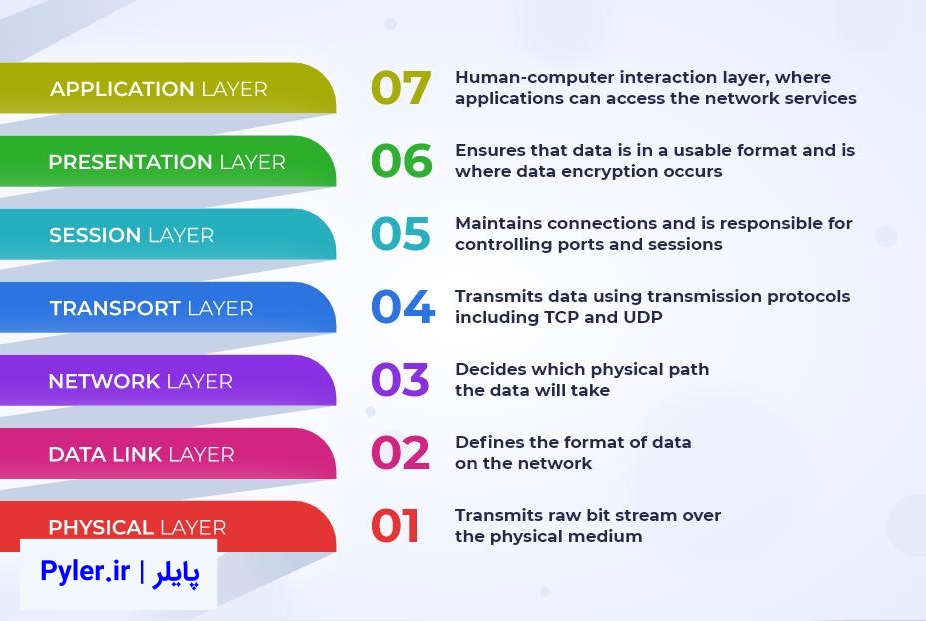
مدل OSI یک مدل مرجع هفتلایهای است که برای درک بهتر نحوه عملکرد ارتباطات شبکه استفاده میشود.
| شماره لایه | نام لایه | وظیفه |
|---|---|---|
| 7 | Application | ارائه سرویس به برنامهها |
| 6 | Presentation | نمایش، تبدیل و رمزگذاری داده |
| 5 | Session | مدیریت نشست ارتباطی |
| 4 | Transport | انتقال داده با TCP و UDP |
| 3 | Network | آدرسدهی IP و Routing |
| 2 | Data Link | ارتباط مبتنی بر MAC و فریم |
| 1 | Physical | انتقال بیتها از طریق بستر فیزیکی |
برای مثال، زمانی که یک کاربر وارد یک وبسایت میشود، اطلاعات در لایههای مختلف شبکه پردازش میشوند و در نهایت از طریق بستر فیزیکی منتقل میشوند.
مدل OSI یکی از مهمترین مباحث برای یادگیری اصول شبکه و عیبیابی ارتباطات است.
25. تفاوت Subnet و VLAN چیست؟
این دو مفهوم گاهی با یکدیگر اشتباه گرفته میشوند، اما یکسان نیستند.
Subnet یک تقسیمبندی منطقی در فضای آدرسدهی IP است.
VLAN یک تقسیمبندی منطقی در شبکه لایه دوم است.
برای مثال:
-
VLAN 10 میتواند شبکه 192.168.10.0/24 باشد.
-
VLAN 20 میتواند شبکه 192.168.20.0/24 باشد.
در بسیاری از طراحیهای شبکه، هر VLAN به یک Subnet اختصاص داده میشود؛ اما این دو مفهوم از نظر فنی وظایف متفاوتی دارند.
26. چند نکته مهم درباره طراحی شبکه
برای طراحی یک شبکه استاندارد، بهتر است از ابتدا ساختار آدرسدهی و تجهیزات مشخص شود.
برخی از نکات مهم عبارتاند از:
-
برای بخشهای مختلف سازمان Subnetهای جداگانه در نظر بگیرید.
-
برای سرورها و تجهیزات زیرساختی از آدرسدهی ثابت یا DHCP Reservation استفاده کنید.
-
آدرس IP دستگاهها را مستندسازی کنید.
-
از ایجاد تداخل IP جلوگیری کنید.
-
برای شبکه مهمان و تجهیزات حساس VLAN جداگانه ایجاد کنید.
-
دسترسی میان شبکهها را با Firewall و ACL کنترل کنید.
-
برای تجهیزات شبکه نسخه پشتیبان از تنظیمات تهیه کنید.
-
محدوده DHCP را به درستی تعریف کنید.
-
از IPهای رزروشده و خاص در جایگاه اشتباه استفاده نکنید.
-
برای رشد آینده شبکه، فضای آدرسدهی کافی در نظر بگیرید.
27. سؤالات متداول درباره مفاهیم پایه شبکه
تفاوت IP خصوصی و عمومی چیست؟
IP خصوصی برای ارتباط در شبکههای داخلی استفاده میشود و در اینترنت عمومی به صورت مستقیم مسیریابی نمیشود. IP عمومی برای ارتباطات قابل مسیریابی در اینترنت استفاده میشود.
آدرس 127.0.0.1 چه کاربردی دارد؟
این آدرس برای Loopback استفاده میشود و به سیستم محلی اشاره میکند. از آن برای تست پشته شبکه و سرویسهای محلی استفاده میشود.
چرا IP کامپیوتر من با 169.254 شروع شده است؟
این آدرس معمولاً نشاندهنده استفاده از APIPA است. یعنی سیستم نتوانسته از DHCP آدرس دریافت کند و برای خود یک آدرس Link-Local انتخاب کرده است.
Subnet Mask چه کاربردی دارد؟
Subnet Mask مشخص میکند کدام بخش از آدرس IP مربوط به شبکه و کدام بخش مربوط به میزبان است.
تفاوت /24 و /16 چیست؟
در /24 تعداد 24 بیت برای بخش شبکه و 8 بیت برای بخش میزبان در نظر گرفته میشود. در /16 تعداد 16 بیت برای شبکه و 16 بیت برای میزبان است.
آیا دو دستگاه میتوانند IP یکسان داشته باشند؟
در یک محدوده شبکه و در شرایط معمول، دو دستگاه نباید از یک IP یکسان استفاده کنند؛ زیرا باعث IP Conflict و اختلال در ارتباطات میشود.
آیا IP خصوصی میتواند به اینترنت متصل شود؟
بله. معمولاً با استفاده از NAT یا سازوکارهای دیگر، دستگاههای دارای IP خصوصی میتوانند از اینترنت استفاده کنند.
آیا Loopback به کارت شبکه نیاز دارد؟
خیر. ارتباط Loopback از طریق پشته شبکه داخلی سیستم انجام میشود و برای کار کردن به ارتباط فیزیکی با شبکه نیاز ندارد.
تفاوت Broadcast و Multicast چیست؟
Broadcast پیام را برای تمام دستگاههای یک محدوده ارسال میکند؛ اما Multicast پیام را فقط برای اعضای یک گروه مشخص ارسال میکند.
آیا VLAN همان Subnet است؟
خیر. VLAN یک شبکه منطقی در لایه دوم است و Subnet یک محدوده آدرسدهی در لایه سوم محسوب میشود.
جمعبندی
یادگیری مفاهیم پایه شبکه، اولین قدم برای ورود به دنیای تخصصی فناوری اطلاعات است. شناخت آدرس IP، تفاوت IPv4 و IPv6، آدرسهای خصوصی و عمومی، Subnet Mask، CIDR و Subnetting به شما کمک میکند ساختار شبکه را بهتر درک کنید.
همچنین آشنایی با آدرسهای خاصی مانند Loopback، APIPA، Broadcast و Multicast در عیبیابی مشکلات شبکه اهمیت زیادی دارد.
در کنار این موارد، یادگیری مفاهیمی مانند DHCP، DNS، NAT، VLAN، Gateway، MAC Address و پروتکلهای TCP و UDP دید جامعتری نسبت به نحوه ارتباط دستگاهها در شبکه به شما میدهد.
اگر قصد دارید به صورت حرفهای وارد حوزه شبکه شوید، پیشنهاد میشود پس از یادگیری این مباحث، آموزش عملی تجهیزات MikroTik و Cisco، مفاهیم Routing و Switching، فایروال، VPN و مباحث پیشرفتهتر شبکه را دنبال کنید.
نظر خود را اینجا بنویسید